

Panelde ani bir trafik patlaması görünüyor. Ajans “bulut koruma alalım” diyor, hosting sağlayıcısı “bizde DDoS koruma zaten dahil” diyor, ağ ekibi ise “biz saldırıyı upstream’de zaten karartıyoruz” diyor, üçü de farklı bir katmandan konuşuyor ve hiçbiri aynı şeyi kastetmiyor. Oysa “ddos nedir” sorusunun cevabı kadar, saldırının hangi katmanda gerçekleştiğini ayırt etmek de belirleyici; çünkü yanlış katmana yapılan yatırım saldırı anında hiçbir işe yaramıyor. Bu rehber üç şeyi netleştiriyor: saldırının hangi katmanda olduğunu ayırt etmek, korumayı doğru yere konumlandırmak ve Türkiye’de bu konuda yasal olarak neyin zorunlu olduğunu bilmek.
İçindekiler
- DDoS Nedir?
- DoS ile DDoS Arasındaki Fark Nedir?
- Botnet Nedir ve Saldırı Nasıl Kurulur?
- DDoS Saldırı Türleri Hangi Katmanda Çalışır?
- DDoS Saldırısı Olduğunu Nasıl Anlarsınız?
- DDoS Saldırısı Nasıl Engellenir? 6 Katman
- Koruma Nereye Konuşlandırılır?
- DDoS Koruması Neyi Çözer, Neyi Çözmez?
- Türkiye’de DDoS: 7545 Sayılı Kanun Ne Getiriyor?
- Sonuç
- Sıkça Sorulan Sorular
DDoS Nedir?
DDoS (Distributed Denial of Service / Dağıtık Hizmet Engelleme), bir sistemin taşıyabileceğinden fazla isteği çok sayıda farklı kaynaktan aynı anda göndererek hizmeti erişilemez hale getiren saldırı türüdür. Amaç veri çalmak değil, hizmeti durdurmaktır; bu yüzden başarısı sistemin kapasite sınırıyla ölçülür. Saldırının hedefi gizlilik değil erişilebilirliktir. DDoS, verinize değil, hizmete erişiminize yönelir. Kapasite sınırı üç farklı noktada ortaya çıkabilir: bant genişliğinde, sunucunun bağlantı tablosunda veya uygulamanın işlem gücünde. IETF’in RFC 4732 belgesi, hizmet reddi durumunu bir sistemin meşru kullanıcılara sunduğu hizmet kalitesinin kasıtlı olarak düşürülmesi olarak tanımlar; DDoS ise bunu tek bir kaynaktan değil, çok sayıda kaynaktan eşzamanlı şekilde yapar. Özetle ddos nedir sorusunun teknik cevabı budur: kapasiteyi aşan, dağıtık kaynaklı bir erişilebilirlik saldırısı.
Altyapınızın hangi katmanda açık olduğundan emin değil misiniz? Ücretsiz risk değerlendirmesi isteyin.
Ücretsiz Değerlendirme →DoS ile DDoS Arasındaki Fark Nedir?
DoS saldırısı tek bir kaynaktan, DDoS ise binlerce farklı kaynaktan gelir; aradaki fark yalnızca ölçek değil, savunma yönteminin tamamen değişmesidir. Tek kaynağı IP bazında engellemek mümkündür, dağıtık kaynağı engellemek ise trafiğin tamamını sınıflandırmayı gerektirir. Bu yüzden “IP’yi engelle, iş biter” refleksi DDoS’ta işlemez: binlerce farklı IP’den gelen trafiği tek tek engellemeye çalışmak hem operasyonel olarak imkânsızdır hem de meşru kullanıcıları filtrenin dışında bırakma riski taşır. Google’ın “ddos nedir” aramasında gösterdiği özet blok da okuru doğrudan bu ayrıma yönlendiriyor; çünkü savunmanın ilk adımı, saldırının kaynak sayısını doğru tahmin etmekten geçiyor.
Botnet Nedir ve Saldırı Nasıl Kurulur?
Botnet, sahiplerinin haberi olmadan ele geçirilmiş cihazlardan oluşan ve tek bir merkezden yönetilen ağdır; DDoS saldırılarının dağıtık kaynağını bu ağ sağlar. Günümüzde botnetlerin önemli bölümü güncellenmemiş yönlendirici, kamera ve IoT cihazlarından kurulur. Saldırı üç aşamada kurulur: önce cihazlar bir zafiyet veya varsayılan şifre üzerinden ele geçirilir, ardından bir komuta-kontrol sunucusu üzerinden ağ yönetilir, son olarak saldırgan tek bir komutla binlerce cihazı aynı anda hedefe yönlendirir. Kiralanabilir saldırı hizmetlerinin varlığı, bu sürecin ileri düzey teknik bilgi gerektirmeden başlatılabildiği anlamına gelir. Üstelik saldırıya katılan cihazların bir kısmı sizin ağınızda da olabilir; güncellenmemiş bir yönlendirici veya IP kamera, haberiniz olmadan bir botnet’in parçası hâline gelebilir.
Botnet trafiği tanım gereği “gerçek” cihazlardan gelir; bu yüzden kaynağın meşru görünmesi saldırı olmadığının kanıtı değildir.
DDoS Saldırı Türleri Hangi Katmanda Çalışır?
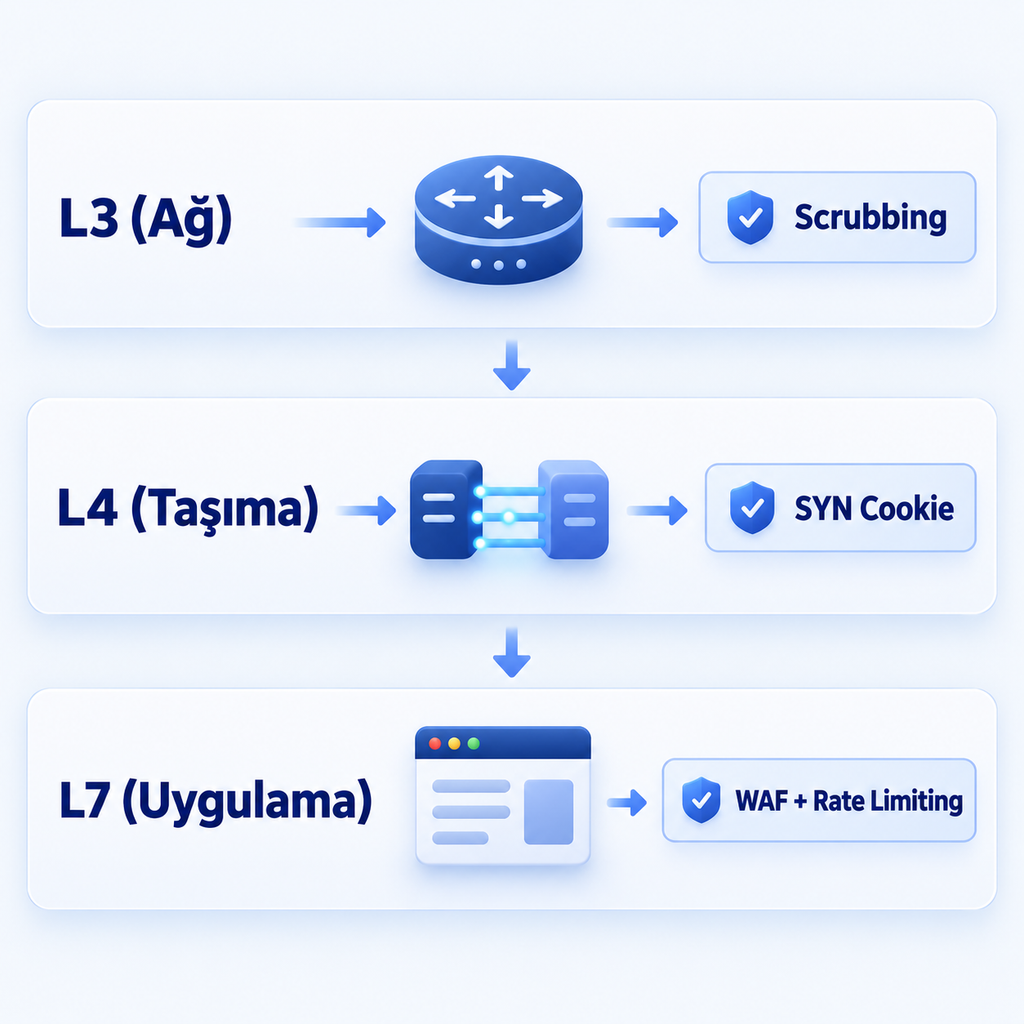
DDoS saldırıları hedef aldıkları katmana göre üçe ayrılır: hattı dolduran volumetrik saldırılar, bağlantı tablosunu tüketen protokol saldırıları ve uygulamayı yoran istek saldırıları. Katmanı doğru belirlemek önemlidir, çünkü her katman farklı bir yerde ve farklı bir yöntemle durdurulur. Aşağıdaki tablo, en sık görülen beş saldırı türünü katmanına, sizde nasıl göründüğüne ve doğru karşı önleme göre ayırıyor.
| Saldırı türü | Katman | Ne yapar | Sizde nasıl görünür | Doğru karşı önlem |
|---|---|---|---|---|
| Volumetrik (UDP/ICMP flood, amplifikasyon) | L3 | Hattı doldurur | Bant genişliği %100, sunucu CPU normal | Yukarı akışta scrubbing, kendi kenarınızda çözülemez |
| Protokol (SYN/ACK flood) | L4 | Bağlantı tablosunu tüketir | Yeni bağlantı açılmıyor, mevcut oturumlar sürüyor | SYN cookie, bağlantı limitleri, scrubbing |
| Uygulama (HTTP GET/POST flood) | L7 | Pahalı sayfayı tekrar tekrar çağırır | Bant genişliği normal, veritabanı ve CPU tükenmiş | WAF + rate limiting + bot ayrıştırma |
| Yavaş bağlantı (Slowloris) | L7 | Bağlantıları açık tutar | Az trafikle iş parçacıkları dolu | Zaman aşımı sıkılaştırma, ters vekil sunucu |
| DNS tabanlı | L3/L4 | Ad çözümlemeyi hedefler | Site ayakta ama alan adı çözülmüyor | Anycast DNS, ayrı DNS koruması |
Bant genişliği normalken sunucu tükeniyorsa saldırı L7’dir ve hat kapasitesi almak işe yaramaz, yanlış katmana bütçe harcamanın en sık görülen biçimi budur.
Tablodaki DNS tabanlı satır özellikle gözden kaçar: site ayakta olduğu hâlde alan adı çözülmediği için “her şey çökmüş” görünür. Bu senaryoya karşı ad çözümleme katmanını da coğrafi olarak dağıtılmış bir yapıyla ayrıca güçlendirmek gerekir.
DDoS Saldırısı Olduğunu Nasıl Anlarsınız?
DDoS saldırısı, trafik artışının kaynak dağılımı ile içerik talebi arasındaki tutarsızlıktan anlaşılır: gerçek bir kampanya trafiği belirli sayfalara ve bilinen coğrafyalara yoğunlaşır, saldırı trafiği ise dağınık kaynaklardan gelir ve dönüşüm üretmez. Aşağıdaki beş sinyal bir arada görüldüğünde, önünüzdeki tablo büyük olasılıkla bir DDoS’tur:
- Oturum başına istek sayısı anormal yüksek
- Trafik artıyor ama dönüşüm sabit
- Tek bir uç noktaya yoğunlaşma
- Kaynak IP’lerin ASN dağılımı olağan dışı
- Kesinti sonrası log’da 4xx/5xx deseni
“Site yavaşladı” tek başına DDoS göstergesi değildir; ayırt edici sinyal trafik ile dönüşüm arasındaki kopmadır.
DDoS Saldırısı Nasıl Engellenir? 6 Katman
DDoS saldırısı tek bir üründe değil, birbirini tamamlayan katmanlarda engellenir: trafiğin hattınıza gelmeden temizlenmesi, uygulama katmanının ayrı korunması ve saldırı anında devreye girecek yönlendirmenin önceden kurulmuş olması gerekir. Tek katmanlı savunma en zayıf halkada kırılır. Aşağıdaki altı madde, bir sağlayıcıyla konuşurken sorulması gereken somut kriterlerdir.
1. Trafiği hattınıza gelmeden temizletin. Volumetrik saldırı hattınızı doldurduktan sonra kendi cihazınızda çözülemez; temizlemenin yukarı akışta, siz görmeden yapılması gerekir. Sağlayıcınıza trafiğin hangi noktada ayrıştırıldığını sorun.
2. Kara delik yönlendirmesini koruma sanmayın. IETF’in RFC 5635 belgesine göre, hedef adrese yönelik kara delik (blackhole) yönlendirmesi uygulandığında saldırının hedef üzerindeki etkisi aslında tamamlanmış olur: o adrese giden bütün paketler; saldırı trafiği de, meşru trafik de aynı anda düşürülür. Bu bir son çare hasar sınırlama tekniğidir; sağlayıcınız DDoS çözümü olarak yalnızca bunu sunuyorsa aldığınız şey koruma değil, kontrollü kesintidir.
3. L7 için ayrı bir katman isteyin. Hacimsel korumanın uygulama katmanını da kapsadığı varsayımı yanlıştır; HTTP flood normal görünen isteklerden oluşur ve yalnızca uygulama farkındalığı olan bir katman ayırt edebilir. WAF ve bot ayrıştırmanın dahil olup olmadığını sözleşmede arayın.
4. Always-On mu On-Demand mı olduğunu netleştirin. On-Demand modelde trafik, saldırı tespit edildikten sonra temizleme merkezine yönlendirilir; bu yönlendirmenin tamamlanmasına kadar geçen süre boyunca hizmet etkilenir. Kabul edilebilir kesinti süreniz sıfıra yakınsa Always-On gerekir.
5. Kesinti riskinizin baskın nedenini doğrulayın. Uptime Institute’un 2026 yılı Sekizinci Yıllık Kesinti Analizi’ne göre etkili kesintilerin başlıca nedeni hâlâ enerji kaynaklıdır; UPS, transfer şalteri ve jeneratör arızaları baskın durumda. DDoS koruması bir kesinti sigortası değildir, yalnızca belirli bir vektörü kapatır.
6. Sağlayıcının yetkilendirme durumunu sorun. 7545 sayılı Siber Güvenlik Kanunu, kamu kurumları ve kritik altyapılarda kullanılacak siber güvenlik ürün, sistem ve hizmetlerinin Başkanlık tarafından yetkilendirilmiş ve belgelendirilmiş sağlayıcılardan tedarik edilmesini öngörür. Kritik altyapı kapsamındaysanız, tedarikçinizin bu yetkilendirmeye sahip olup olmadığını yazılı olarak sorun.
Hangi katmanda korumaya ihtiyacınız olduğunu birlikte belirleyelim. Çözüm mimarımız altyapınızı inceleyip katman bazlı bir plan çıkarsın.
Çözüm Mimarıyla Görüşün →Koruma Nereye Konuşlandırılır?
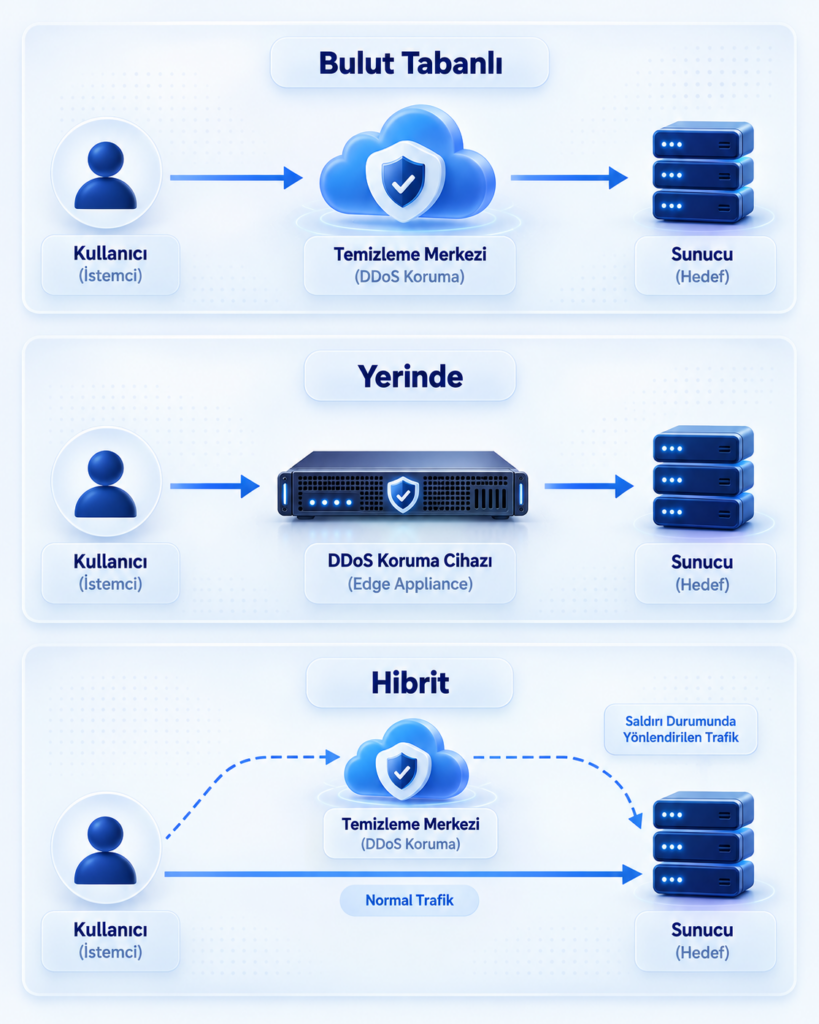
DDoS koruması dört yerden birinde konuşlandırılır: sağlayıcının bulut ağında, kendi ağ kenarınızdaki donanımda, ikisini birleştiren hibrit yapıda veya barındırma paketinizin içinde. Seçim, hattınızın saldırı hacmini taşıyıp taşıyamamasına ve kabul edilebilir kesinti sürenize bağlıdır.
| Konuşlandırma modeli | Nerede çalışır | Güçlü olduğu saldırı | Sınırı | Kime uygun |
|---|---|---|---|---|
| Bulut tabanlı temizleme | Sağlayıcı ağında, siz görmeden | Volumetrik ve protokol | Şifreli L7 trafiğinde sertifika paylaşımı gerekebilir | Kendi hattı saldırı hacmini taşımayan herkes |
| Yerinde (on-premise) donanım | Kendi kenarınızda | Protokol ve L7, düşük gecikme | Hattınız dolarsa devre dışı kalır | Hattı geniş, veri dışarı çıkmaması gereken kurumlar |
| Hibrit | Normalde yerinde, saldırıda buluta | Her ikisi | İki sistemin senkron yönetimi karmaşıktır | Kesintiye toleransı sıfıra yakın kritik altyapı |
| Hosting/sunucu paketine dahil koruma | Barındırma sağlayıcısının ağında | Yaygın, düşük hacimli saldırılar | Kapsam ve eşik genelde sözleşmede belirsizdir | Tek web sitesi işleten, özel SLA aramayan işletmeler |
“DDoS korumalı hosting” ifadesi bir kapsam taahhüdü değildir; hangi hacme kadar, hangi katmanda ve kaç saldırı boyunca koruduğu yazılı değilse pazarlama ifadesidir.
Hattı geniş ve veri dışarı çıkmasını istemeyen kurumlar için üçüncü sütundaki sınır önemli: yerinde donanım (bkz. tablodaki ikinci satır) düşük gecikme sağlar, ama hattınız saldırı hacmini taşıyamazsa devre dışı kalır.
DDoS Koruması Neyi Çözer, Neyi Çözmez?
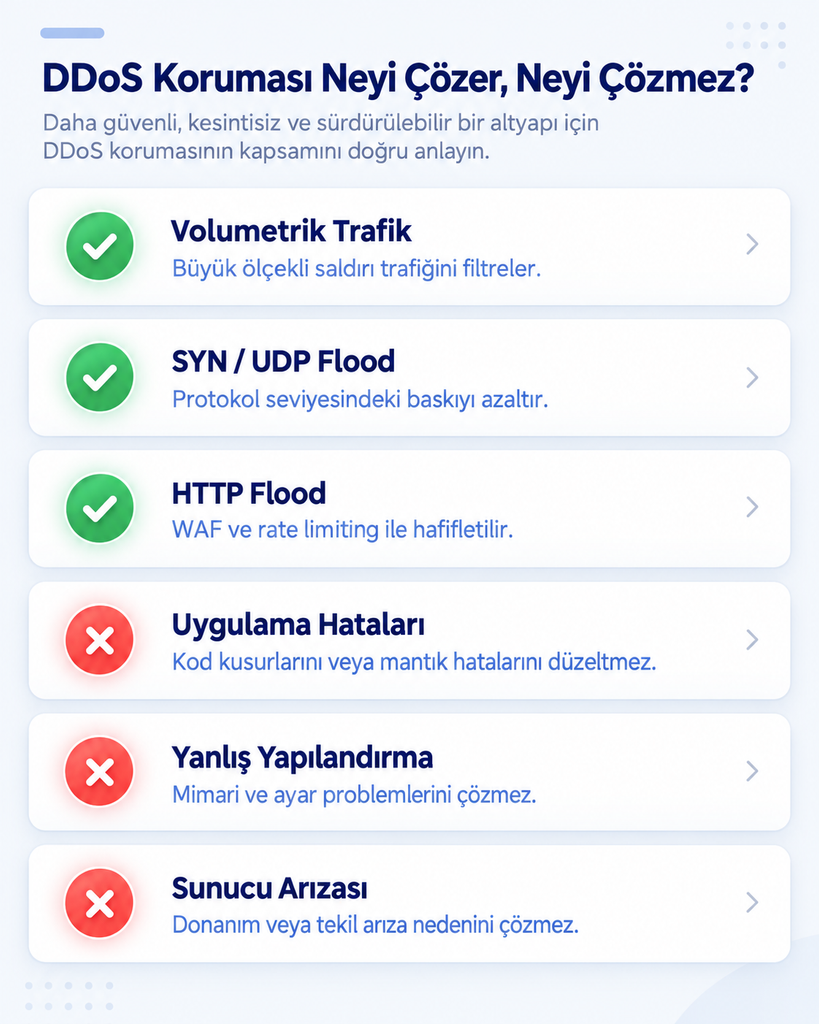
DDoS koruması yalnızca saldırı kaynaklı erişim kaybını çözer; enerji arızası, bağlantı kesintisi ve veri sızması gibi diğer kesinti nedenlerine etkisi yoktur. Bu yüzden DDoS koruması bir süreklilik garantisi değil, belirli bir saldırı vektörünü kapatan tek bir katmandır.
| Sorun | DDoS koruması çözer mi? | Neden | Doğru çözüm |
|---|---|---|---|
| Hacimsel trafik seliyle hattın dolması | Evet | Trafik yukarı akışta ayrıştırılır | Bulut tabanlı scrubbing |
| Uygulama katmanında pahalı sorgu bombardımanı | Kısmen | İstekler meşru görünür, ayrıştırma uygulama farkındalığı gerektirir | WAF + rate limiting + bot ayrıştırma |
| Enerji veya jeneratör arızası kaynaklı kesinti | Hayır | Saldırı değil altyapı arızası | Yedekli enerji mimarisi, felaket kurtarma |
| Veri sızması | Hayır | DDoS erişilebilirliği hedefler, gizliliği değil | Erişim denetimi, günlük analizi, sızma testi |
| Fiber veya bağlantı kesintisi | Hayır | Dış altyapı arızası | Çoklu operatör, yönlendirme çeşitliliği |
DDoS en sık raporlanan olay türüdür ama en sık kesinti üreten neden değildir. ENISA’nın 2025 Tehdit Görünümü raporunda DDoS, raporlanan olayların %77’sini oluşturuyor; buna karşılık hacktivist kaynaklı olayların yalnızca %2’si gerçek bir hizmet kesintisiyle sonuçlanmış. Sıklık ile etki arasındaki bu fark, bütçenin nereye gideceğini belirlemelidir.
Enerji kaynaklı kesintiler DDoS’tan çok daha yaygındır. Uptime Institute’un 2026 raporuna göre operatörlerin %57’si son büyük kesintisinin maliyetinin 100.000 doları aştığını, beşte biri ise 1 milyon doları aştığını bildiriyor ve bu kesintilerin başlıca nedeni hâlâ enerji arızaları. Bu yüzden altyapı sağlamlığı konuşulurken yedekli enerji mimarisi ve felaket kurtarma planı (bkz. tablodaki ilgili satır), DDoS korumasından ayrı ama en az onun kadar öncelikli konulardır.
Türkiye’de DDoS: 7545 Sayılı Kanun Ne Getiriyor?
Türkiye’de 19 Mart 2025’te yürürlüğe giren 7545 sayılı Siber Güvenlik Kanunu, bilişim sistemleri üzerinden hizmet sunanlara tespit ettikleri zafiyet ve siber olayları gecikmeksizin Siber Güvenlik Başkanlığı’na bildirme yükümlülüğü getirir; kritik altyapılarda kullanılacak güvenlik ürün ve hizmetlerinin yetkilendirilmiş sağlayıcılardan tedarik edilmesini öngörür. Bildirim “makul süre” değil gecikmeksizin yapılmalıdır (madde 8). Bu yükümlülük, KVKK’nın kişisel veri ihlali bildirim sürecinden ayrı ve bağımsızdır; ikisi karıştırılmamalıdır. Kritik altyapı kapsamındaysanız tedarikçi seçimi artık yalnızca teknik değil, aynı zamanda bir uyum kararıdır (madde 8). Kanun idari para cezaları da öngörüyor: madde 8/4 kapsamındaki yükümlülüklere aykırılık için yüzbin Türk lirasından bir milyon Türk lirasına kadar; ticari şirketlerde ise bağımsız denetimden geçmiş brüt satış hasılatının yüzde 5’ine kadar (madde 16).
KVKK açısından hassas bir ayrım var: 6698 sayılı Kanun’un 12. maddesi, kişisel verilere hukuka aykırı erişimi önlemeye yönelik tedbirleri zorunlu kılar. Yalnızca hizmetin yavaşlaması veya durması, tek başına bir kişisel veri ihlali değildir. DDoS’un KVKK ile kesiştiği nokta, saldırının bir veri sızdırma girişimini gizlemek için perde olarak kullanıldığı senaryodur.
DDoS korumasını “KVKK uyumu” olarak pazarlayan teklifler kategori hatası yapıyor. Doğru çerçeve 7545’tir; KVKK ancak saldırı bir erişim ihlalini gizliyorsa devreye girer.
Kısacası, ddos nedir sorusunun cevabı teknik olarak nettir; asıl belirsizlik hangi katmanda açığınızın olduğudur. Doğru soru “DDoS koruması alalım mı?” değil, “hangi katmanda açığım ve o katmanı kim kapatıyor?” sorusudur. Volumetrik bir saldırıyı hat kapasitesiyle, L7 saldırısını WAF’la, kesinti anındaki gecikmeyi de Always-On/On-Demand tercihiyle eşleştirmek, bütçenin doğru yere gitmesini sağlayan tek yol budur.
Dorabase’in DDoS koruma hizmeti ağ (L3/L4) ve uygulama (L7) katmanlarını kapsar; Always-On ve On-Demand seçenekleri, BGP yönlendirme ve GRE tüneli entegrasyonu ile 7/24 güvenlik operasyon merkezi desteği sunar. Türkiye’de muhatap bir tüzel kişilik olması, olay anında sözleşmesel muhatabın yurt dışında olmaması anlamına gelir.
Katman bazlı DDoS koruma seçeneklerini ve entegrasyon modellerini inceleyin.
DDoS Koruma Çözümleri →Sıkça Sorulan Sorular
DDoS koruması için hangi hizmetler en güvenilir ve uygun maliyetlidir?
Tek bir “en iyi” yoktur; maliyet korunan varlığın türüne ve kabul edilebilir kesinti süresine bağlıdır. Karar üç soruyla verilir: hangi katmanda saldırı alıyorsunuz, kaç saniye kesinti kabul edilebilir, koruma Always-On mu olmalı. Bu üç cevap fiyatı belirler; sağlayıcıyı isim üzerinden değil kapsam üzerinden karşılaştırın.
DDoS korumalı hosting ile bulut tabanlı koruma arasındaki fark nedir?
Fark katmandadır. Hosting paketine dahil koruma, sağlayıcının kendi ağında ve genelde belirsiz bir eşiğe kadar çalışır. Bulut tabanlı koruma trafiği bağımsız temizleme merkezlerinden geçirir ve kapsamı sözleşmeyle tanımlanır. İlki dahil bir özelliktir, ikincisi ölçülebilir bir taahhüttür.
DDoS korumalı VDS ile standart VDS arasında performans farkı var mı?
Normal koşullarda CPU, RAM ve disk performansı açısından anlamlı bir fark beklenmez. Fark saldırı anında ortaya çıkar: korumalı sürümde trafik ayrıştırılırken standart sürümde sunucu kaynakları tükenir. Yani satın aldığınız şey hız değil, saldırı anındaki süreklilik.
CDN kullanmak DDoS korumasının yerine geçer mi?
Geçmez. CDN hacimsel yükü dağıtarak yardımcı olur, ancak uygulama katmanı saldırılarını ve origin sunucuya doğrudan gelen trafiği durdurmaz. CDN, DDoS korumasının tamamlayıcısıdır; ikisi birlikte kullanıldığında anlamlıdır. Ayrıntı için CDN rehberimize bakın.
Kurumsal seviyede DDoS saldırıları nasıl tespit edilir ve raporlanır?
Tespit tek bir cihazla değil, ağ telemetrisi, davranış temelli anomali analizi ve olay korelasyonuyla yapılır. Raporlama tarafında saldırı vektörü, süre, tepe hacim ve engellenen istek oranı kayıt altına alınmalıdır. Bu kayıtlar, 7545 sayılı Kanun kapsamındaki bildirim yükümlülüğü için de gereklidir.
DDoS testi yapmak yasal mı?
Yalnızca sahibi olduğunuz veya yazılı izin aldığınız sistemlerde ve sağlayıcınızı önceden bilgilendirerek yapılabilir. İzinsiz yük testi, hedef sizin olsa bile aynı altyapıyı paylaşan diğer kullanıcıları etkileyebileceği için sözleşme ihlali ve suç oluşturabilir. Test öncesi sağlayıcınızdan yazılı onay alın.
Saldırı sırasında ilk hangi adım atılmalı?
İlk adım saldırıyı doğrulamak ve katmanını belirlemektir; ikinci adım sağlayıcıyı devreye almaktır. Sunucuyu yeniden başlatmak veya IP değiştirmek genelde işe yaramaz. Olayı kayıt altına alın: bu kayıt hem savunma hem de bildirim yükümlülüğü için gereklidir.
DDoS saldırısı kişisel veri ihlali sayılır mı?
Kural olarak hayır. 6698 sayılı Kanun’un 12. maddesi hukuka aykırı erişimi önlemeye odaklanır; hizmetin geçici olarak erişilemez olması tek başına veri ihlali değildir. Ancak saldırı bir sızma girişimini gizliyorsa durum değişir ve KVKK bildirim süreci de devreye girer.
Kaynakça:
- ENISA, Threat Landscape 2025 enisa.europa.eu
- ENISA, “EU consistently targeted by diverse yet convergent threat groups” (basın açıklaması, 01.10.2025) enisa.europa.eu
- ENISA, Sectorial Threat Landscape: Public Administration (06.11.2025) enisa.europa.eu
- Uptime Institute, Annual Outage Analysis Report 2026 (13.05.2026) uptimeinstitute.com
- IETF, RFC 5635: Remote Triggered Black Hole Filtering with uRPF rfc-editor.org
- IETF, RFC 4732: Internet Denial-of-Service Considerations rfc-editor.org
- Resmî Gazete, 7545 sayılı Siber Güvenlik Kanunu (19.03.2025, Sayı 32846) resmigazete.gov.tr
- USOM, Ulusal Siber Olaylara Müdahale Merkezi usom.gov.tr
- KVKK, Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler) kvkk.gov.tr
- KVKK, Kişisel Verilerin Korunması Kanunu (6698) kvkk.gov.tr